Sensibilisation à la cybersécurité
Sessions courtes et concrètes pour vos équipes, sur les mots de passe, les pièces jointes et la fraude au président.
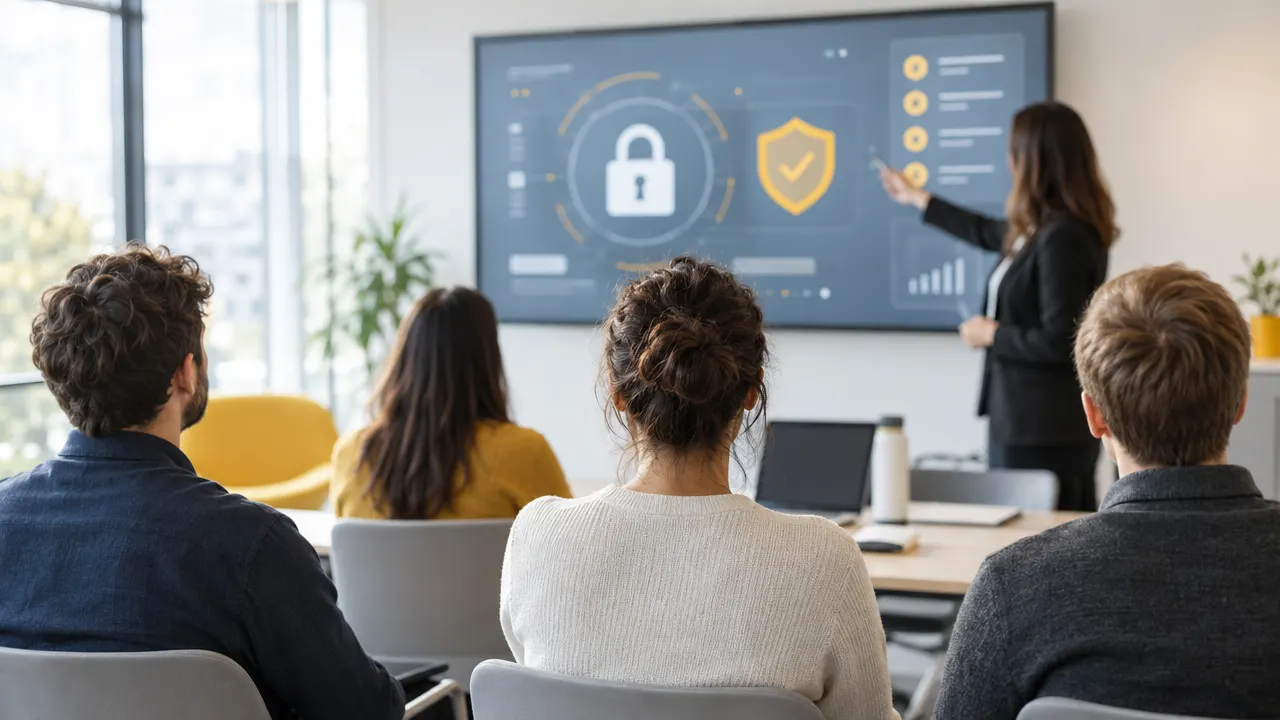
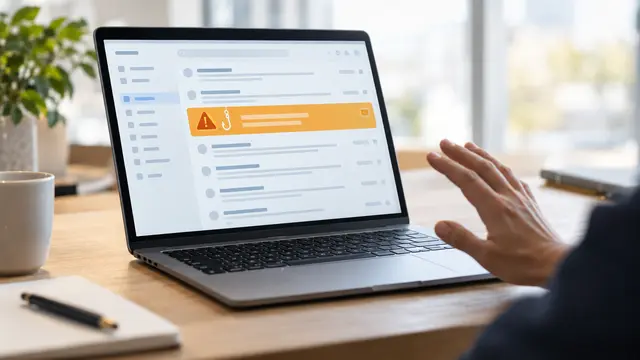
La comptable reçoit un email du dirigeant, en déplacement, qui demande un virement urgent et confidentiel à un nouveau fournisseur. Le ton est le sien, la signature aussi. Ce n'est pas lui. Aucun pare-feu n'arrête ce type d'attaque : seule une personne attentive peut le faire. La sensibilisation des utilisateurs forme vos équipes à repérer ces pièges.
À quoi sert une formation de sensibilisation à la cybersécurité ?
À donner à chaque collaborateur les réflexes qui bloquent les attaques les plus courantes : reconnaître un email de hameçonnage, vérifier une demande de virement inhabituelle, gérer ses mots de passe, se méfier des pièces jointes et des clés USB, savoir quoi faire et qui prévenir en cas de doute. Les attaques visent les personnes avant les machines. La sensibilisation renforce ce maillon.
Les attaquants le savent : il est plus simple de tromper une personne pressée que de contourner un pare-feu à jour.
Ce qui est inclus
Le périmètre exact de l'intervention, annoncé avant de commencer.
- Diagnostic complet et cadrage de l'intervention
- Intervention à domicile ou à distance selon votre situation
- Sauvegarde préalable des données avant toute opération à risque
- Compte rendu écrit consultable depuis votre espace client
- Conseils personnalisés pour éviter que le problème se reproduise
Le contenu des sessions
Des sessions courtes, concrètes, adaptées à votre activité, sans jargon :
Hameçonnage : exemples réels, décortiqués, et les indices qui auraient dû alerter.
Fraude au président et aux faux fournisseurs : le scénario, la pression, et la procédure de vérification à appliquer.
Mots de passe : pourquoi la réutilisation est dangereuse, comment utiliser un gestionnaire, la double authentification.
Pièces jointes et liens : ce qu'on peut ouvrir, ce qu'on doit vérifier.
Télétravail : Wi-Fi public, écran visible dans le train, ordinateur prêté aux enfants.
Réagir à un incident : qui prévenir, quoi ne pas faire, pourquoi signaler vite même une erreur.
Pas de culpabilisation
Une personne qui a cliqué et qui le signale tout de suite rend un immense service à l'entreprise. Une personne qui a peur d'être réprimandée et qui se tait laisse l'attaque se propager. Nos sessions insistent là-dessus : l'objectif est que chacun ose dire « j'ai un doute » ou « je crois que j'ai fait une erreur ».
Comment ça fonctionne
De votre demande au compte rendu écrit.
Vous décrivez votre besoin
En quelques mots, vous expliquez la situation et nous posons les questions qui manquent.
Nous planifions l'intervention
Créneau confirmé et mode d'intervention choisi avec vous : domicile, distance, téléphone ou visio.
Le technicien intervient
Diagnostic, correction, vérification. Vous suivez l'avancement en temps réel depuis votre espace client.
Contrôle et compte rendu
Nous validons le résultat avec vous et consignons par écrit ce qui a été fait.
Format et organisation
Les sessions durent généralement une heure, en petit groupe, dans vos locaux ou en visioconférence. On adapte les exemples à votre secteur : un cabinet médical, une agence immobilière et un cabinet comptable ne reçoivent pas les mêmes pièges. Un court support récapitulatif est remis à chaque participant.
On peut compléter par la mise en place technique d'une procédure de validation des virements et d'un bouton de signalement dans la messagerie, pour que les bons réflexes s'appuient sur des outils. La protection anti-phishing couvre ce volet.
Notre façon de travailler
Ce qui distingue une intervention qui tient dans le temps d'un contournement qui reviendra dans trois mois.
Diagnostic avant action
Nous ne remplaçons rien tant que la cause n'est pas identifiée. Le symptôme n'est presque jamais le problème.
Sauvegarde avant modification
Toute opération à risque est précédée d'une copie de vos données. La règle ne souffre aucune exception.
Explications sans jargon
Vous repartez en comprenant ce qui s'est passé et ce qui évitera que cela recommence.
Un périmètre complet
Poste, réseau, messagerie, cloud, sécurité, web. Traiter ces sujets séparément mène à de faux diagnostics.
Quel coût pour une session de sensibilisation ?
Le tarif dépend du nombre de participants et de sessions. Un devis est établi après un échange sur votre activité. Le devis détaille ce qui est compris, étape par étape, ainsi que ce qui ne l'est pas, pour qu'il n'y ait aucune surprise au moment de la facture.
Nous intervenons dans les entreprises de Paris et des Hauts-de-Seine : La Défense, Courbevoie, Puteaux, Issy-les-Moulineaux, Boulogne-Billancourt, Nanterre et ailleurs. Nos exemples viennent de plus de six ans de terrain, pas d'une présentation générique.
Pour les petites équipes, une seule session peut réunir tout le monde, dirigeant compris. C'est souvent le format le plus efficace : chacun entend les mêmes exemples, et la procédure de vérification des virements devient une règle partagée, pas une contrainte imposée.
Questions fréquentes
Faut-il refaire la sensibilisation régulièrement ?
Oui, parce que les arnaques évoluent et que les réflexes s'émoussent. Une courte session de rappel chaque année, et une présentation pour chaque nouvel arrivant, suffisent à entretenir la vigilance. On peut l'intégrer à l'onboarding des collaborateurs.
Pour mesurer où en est votre entreprise avant de former, l'audit de sécurité donne un point de départ.
Vous voulez former votre équipe ? Contactez-nous pour organiser une première session.
Souvent demandé avec cette prestation
Sensibilisation à la cybersécurité
Décrivez votre situation en deux minutes, nous vous proposons un créneau et un mode d'intervention adaptés.