Protection anti-phishing
Filtrage, signalement et réflexes à acquérir face aux tentatives d'hameçonnage ciblées.
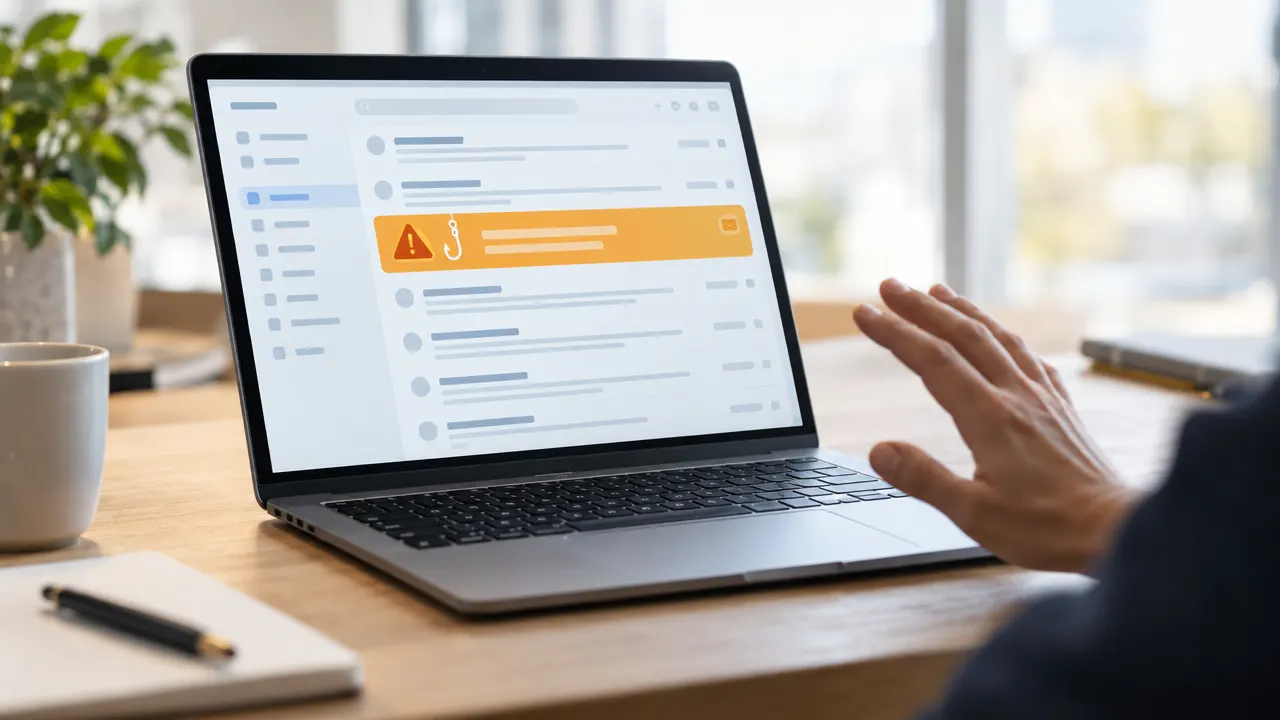
L'email semble venir de votre banque, avec le bon logo et un ton pressant : « activité suspecte, vérifiez votre compte sous 24 heures ». Ou c'est un SMS de livraison, une facture d'un fournisseur habituel, un message de votre directeur qui demande un virement discret. Le hameçonnage (phishing) est aujourd'hui la porte d'entrée de la plupart des attaques. La protection anti-phishing combine filtrage technique et réflexes humains.
Comment se protéger du phishing ?
Avec deux lignes de défense. La première est technique : un filtrage de la messagerie qui écarte la majorité des tentatives, des protections dans le navigateur et la double authentification, qui rend un mot de passe volé inutilisable. La seconde est humaine : savoir reconnaître un message piégé et avoir le bon réflexe, vérifier par un autre canal avant d'agir.
Les attaques ne visent pas que les grandes entreprises. Un cabinet de trois personnes ou une famille sont des cibles plus faciles, parce que personne ne vérifie. C'est souvent par là que commencent les piratages de comptes de messagerie, puis les fausses factures envoyées aux clients.
Ce qui est inclus
Le périmètre exact de l'intervention, annoncé avant de commencer.
- Diagnostic complet et cadrage de l'intervention
- Intervention à domicile ou à distance selon votre situation
- Sauvegarde préalable des données avant toute opération à risque
- Compte rendu écrit consultable depuis votre espace client
- Conseils personnalisés pour éviter que le problème se reproduise
Les protections techniques mises en place
Filtrage de la messagerie réglé pour détecter usurpations, liens piégés et pièces jointes dangereuses, sans bloquer vos vrais correspondants.
Bannière d'avertissement sur les emails venant de l'extérieur de l'entreprise.
Protection du navigateur contre les sites de hameçonnage connus.
Double authentification sur les comptes, pour qu'un mot de passe saisi sur un faux site ne suffise pas.
Bouton de signalement pour transmettre facilement un email suspect.
Protection de votre propre domaine contre l'usurpation, avec SPF, DKIM et DMARC.
Les signes qui doivent alerter
Une urgence artificielle, une demande inhabituelle (changer un RIB, acheter des cartes cadeaux, cliquer pour « débloquer »), une adresse d'expéditeur qui ne correspond pas exactement au nom affiché, un lien dont l'adresse réelle ne mène pas au site annoncé. Aucun de ces signes n'est infaillible, mais deux ensemble doivent faire tout arrêter.
Comment ça fonctionne
De votre demande au compte rendu écrit.
Vous décrivez votre besoin
En quelques mots, vous expliquez la situation et nous posons les questions qui manquent.
Nous planifions l'intervention
Créneau confirmé et mode d'intervention choisi avec vous : domicile, distance, téléphone ou visio.
Le technicien intervient
Diagnostic, correction, vérification. Vous suivez l'avancement en temps réel depuis votre espace client.
Contrôle et compte rendu
Nous validons le résultat avec vous et consignons par écrit ce qui a été fait.
Les réflexes que l'on transmet
La technique ne bloque pas tout. Pendant l'intervention, on prend le temps d'expliquer, à vous ou à votre équipe, à partir d'exemples réels, comment se présentent les arnaques du moment. La règle d'or : en cas de doute, on ne clique pas, on vérifie en appelant l'interlocuteur à un numéro connu, jamais celui indiqué dans le message.
Pour les entreprises, on met en place une procédure simple pour les demandes de virement ou de changement de coordonnées bancaires : validation à deux et vérification par téléphone. C'est la parade la plus efficace contre la fraude au président et aux faux fournisseurs. La sensibilisation des utilisateurs approfondit ces réflexes en sessions dédiées.
Notre façon de travailler
Ce qui distingue une intervention qui tient dans le temps d'un contournement qui reviendra dans trois mois.
Diagnostic avant action
Nous ne remplaçons rien tant que la cause n'est pas identifiée. Le symptôme n'est presque jamais le problème.
Sauvegarde avant modification
Toute opération à risque est précédée d'une copie de vos données. La règle ne souffre aucune exception.
Explications sans jargon
Vous repartez en comprenant ce qui s'est passé et ce qui évitera que cela recommence.
Un périmètre complet
Poste, réseau, messagerie, cloud, sécurité, web. Traiter ces sujets séparément mène à de faux diagnostics.
Tarif de la protection anti-phishing
Pour une entreprise, le réglage du filtrage sur l'ensemble des boîtes et la mise en place de la procédure de virement font l'objet d'un devis selon le nombre d'utilisateurs.
Nous intervenons à Paris et dans les Hauts-de-Seine : La Défense, Levallois-Perret, Neuilly-sur-Seine, Issy-les-Moulineaux, Malakoff, Vanves et les autres communes. En plus de six ans, nous avons vu les tentatives devenir beaucoup plus soignées : les fautes d'orthographe ne sont plus un indice fiable.
Questions fréquentes
J'ai cliqué sur un lien de phishing : que faire ?
Si vous avez saisi un mot de passe, changez-le immédiatement depuis le vrai site, et partout où vous l'utilisiez. Si ce sont des coordonnées bancaires, appelez votre banque pour faire opposition. Si vous avez ouvert une pièce jointe, débranchez l'ordinateur du réseau et contactez-nous. Agir dans l'heure change souvent tout.
Pour sécuriser ensuite vos accès, voyez la sécurisation des comptes. Pour un filtrage plus poussé de la messagerie, l'anti-spam complète la protection.
Vous voulez protéger votre équipe ? Demandez une intervention.
Souvent demandé avec cette prestation
Protection anti-phishing
Décrivez votre situation en deux minutes, nous vous proposons un créneau et un mode d'intervention adaptés.